声明
欢迎各位师傅阅读。本文涉及的敏感信息资料、关键 URL 地址、截图等部分均已脱敏、打码处理,关键字以xxxxx或****代替。本文仅用于网络攻防演练中的溯源技术交流,请勿用于任何未经授权的场景。
| 案例时间 | 2026-06-03 ~ 2026-06-04(夜班) |
| 场景 | 某次国护前内部集团攻防演练 |
| 溯源路径 | 贴吧历史 → 学校官网 → 微信公众号 → bilibili → GitHub |
| 起点信息 | 一个百度贴吧 ID + 一个出口 IP |
简述:从长亭蜜罐中捕获到攻击者的百度贴吧 ID 信息,根据极其有限的信息,一步步溯源出攻击者真实身份。
一、溯源结果
溯源到红队真人,信息如下,下述大部分信息来自于社会工程学数据库,笔者只是找了几点信息。我们实际上还是以思路为主。
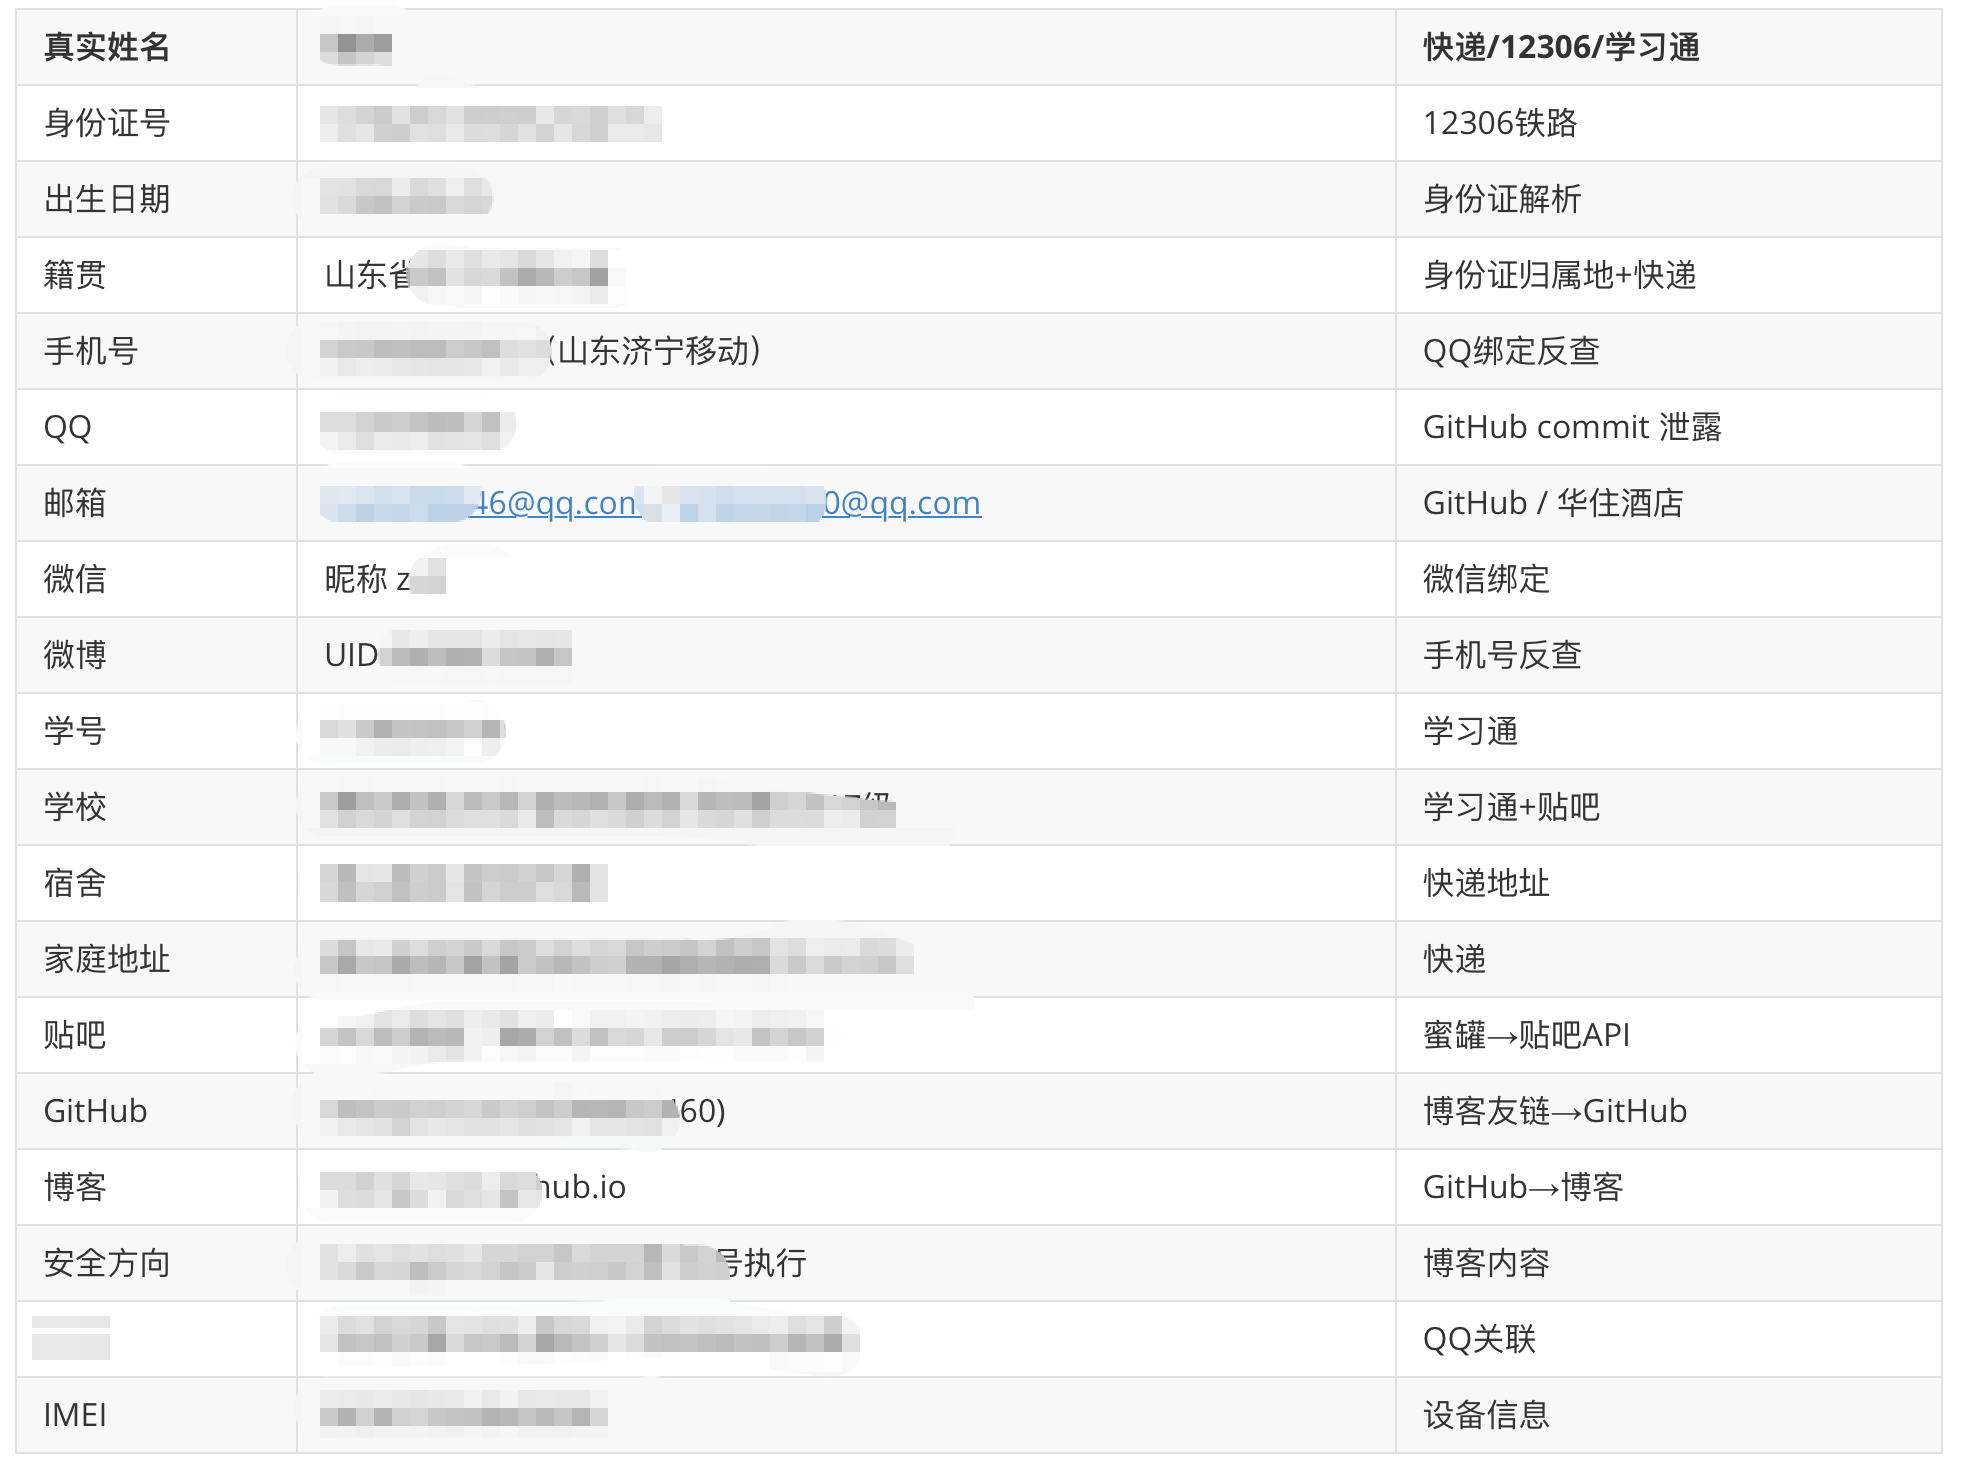
二、溯源链路
1. 蜜罐告警得到贴吧ID
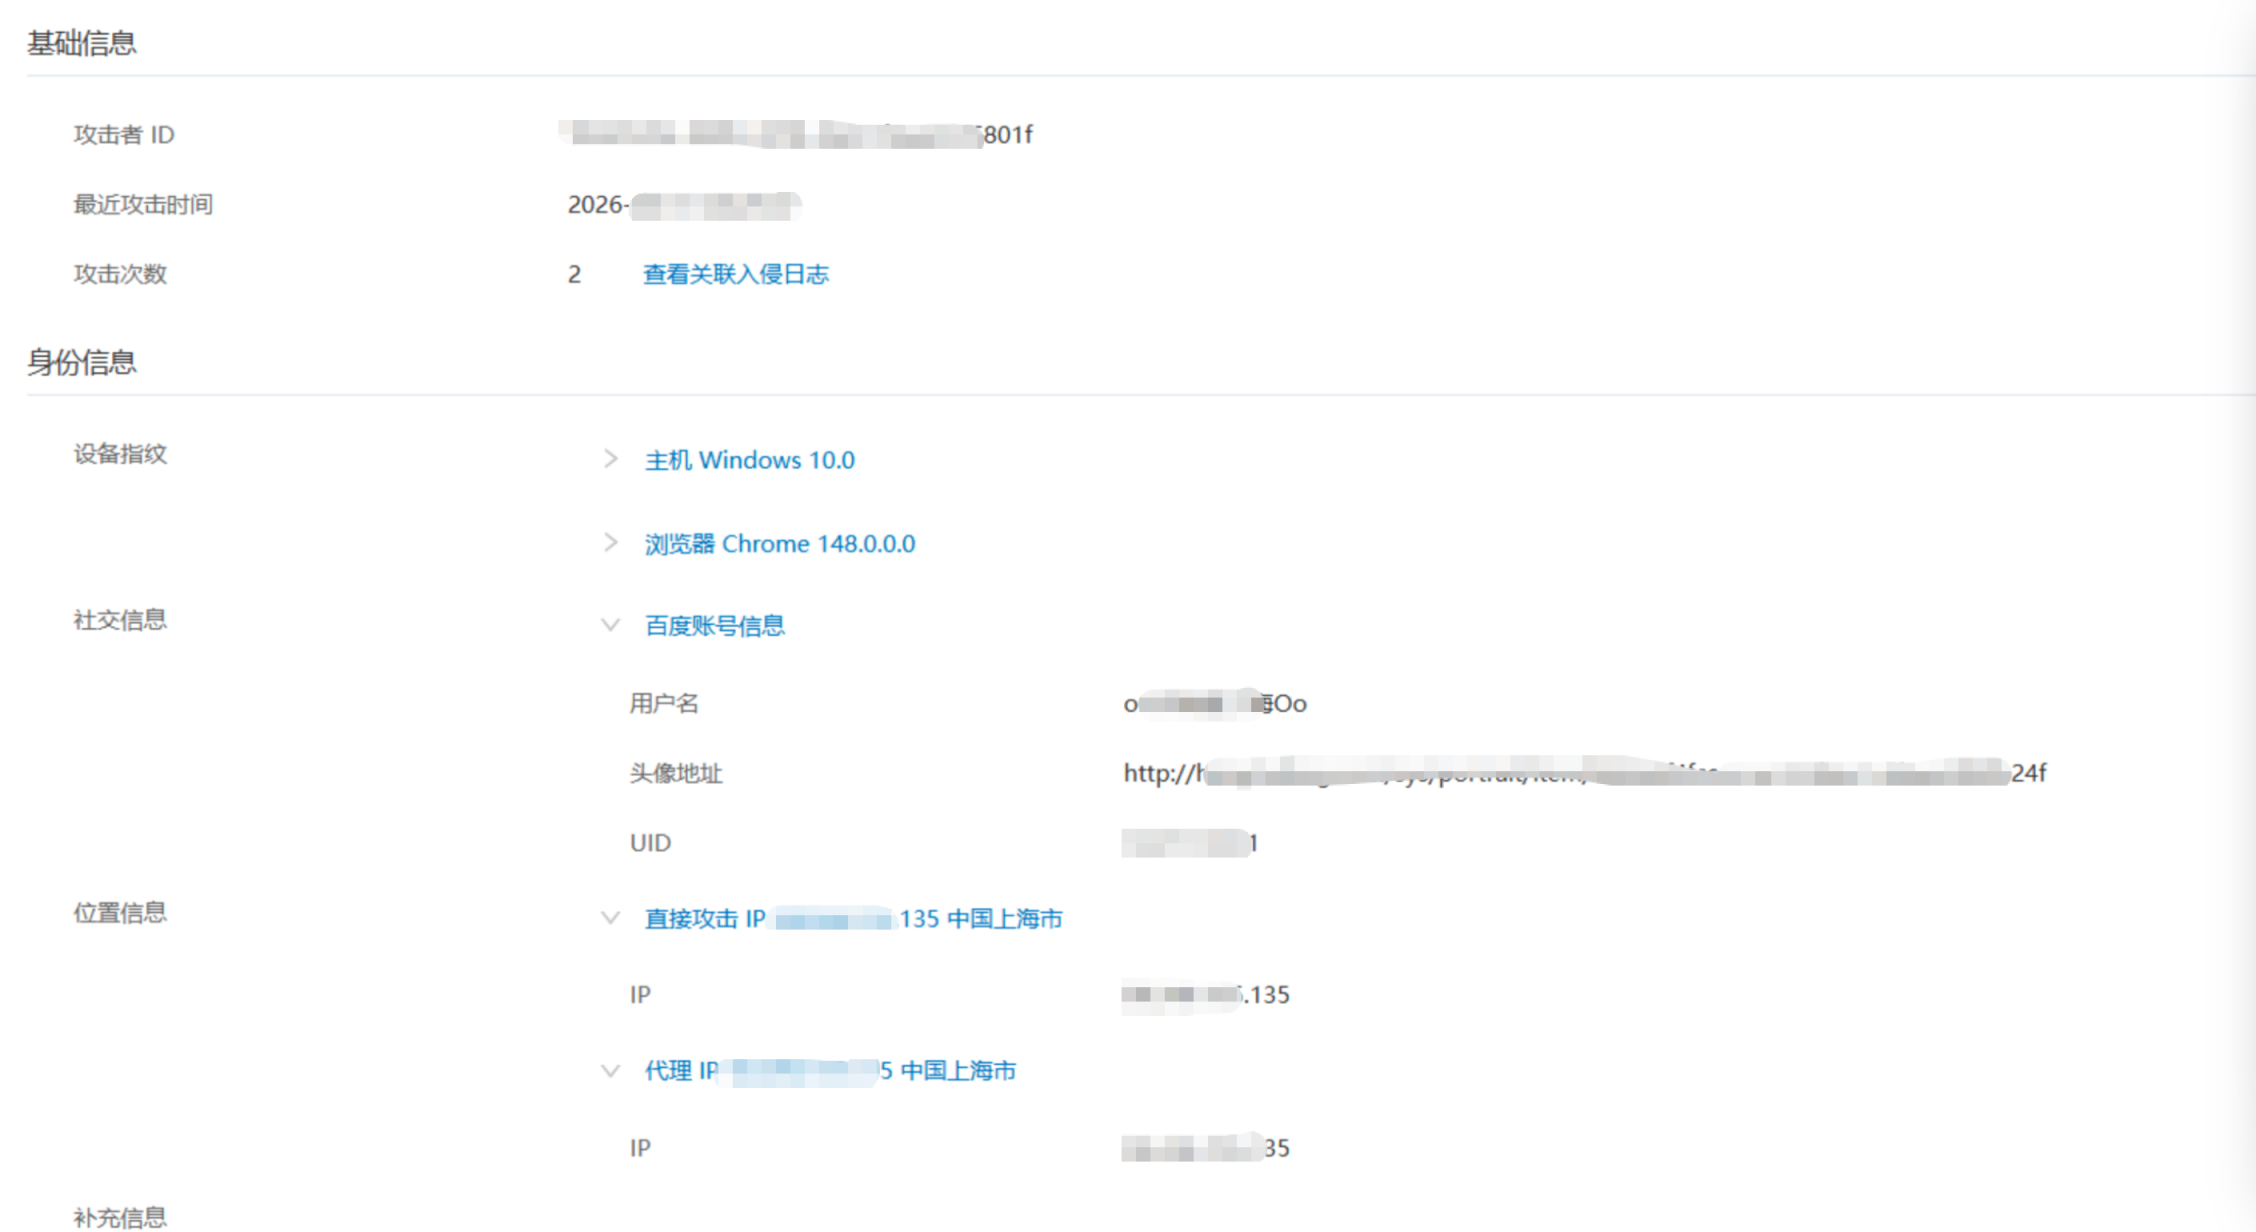
长亭蜜罐告警,目标触发蜜罐后暴露百度账号关联信息,提取到:
- 百度用户名:
oO****海Oo(ID:xxxxx31) - 贴吧 UID:
xxxxxx67 - IP 地理位置等有限信息
2. IP 地址的分析
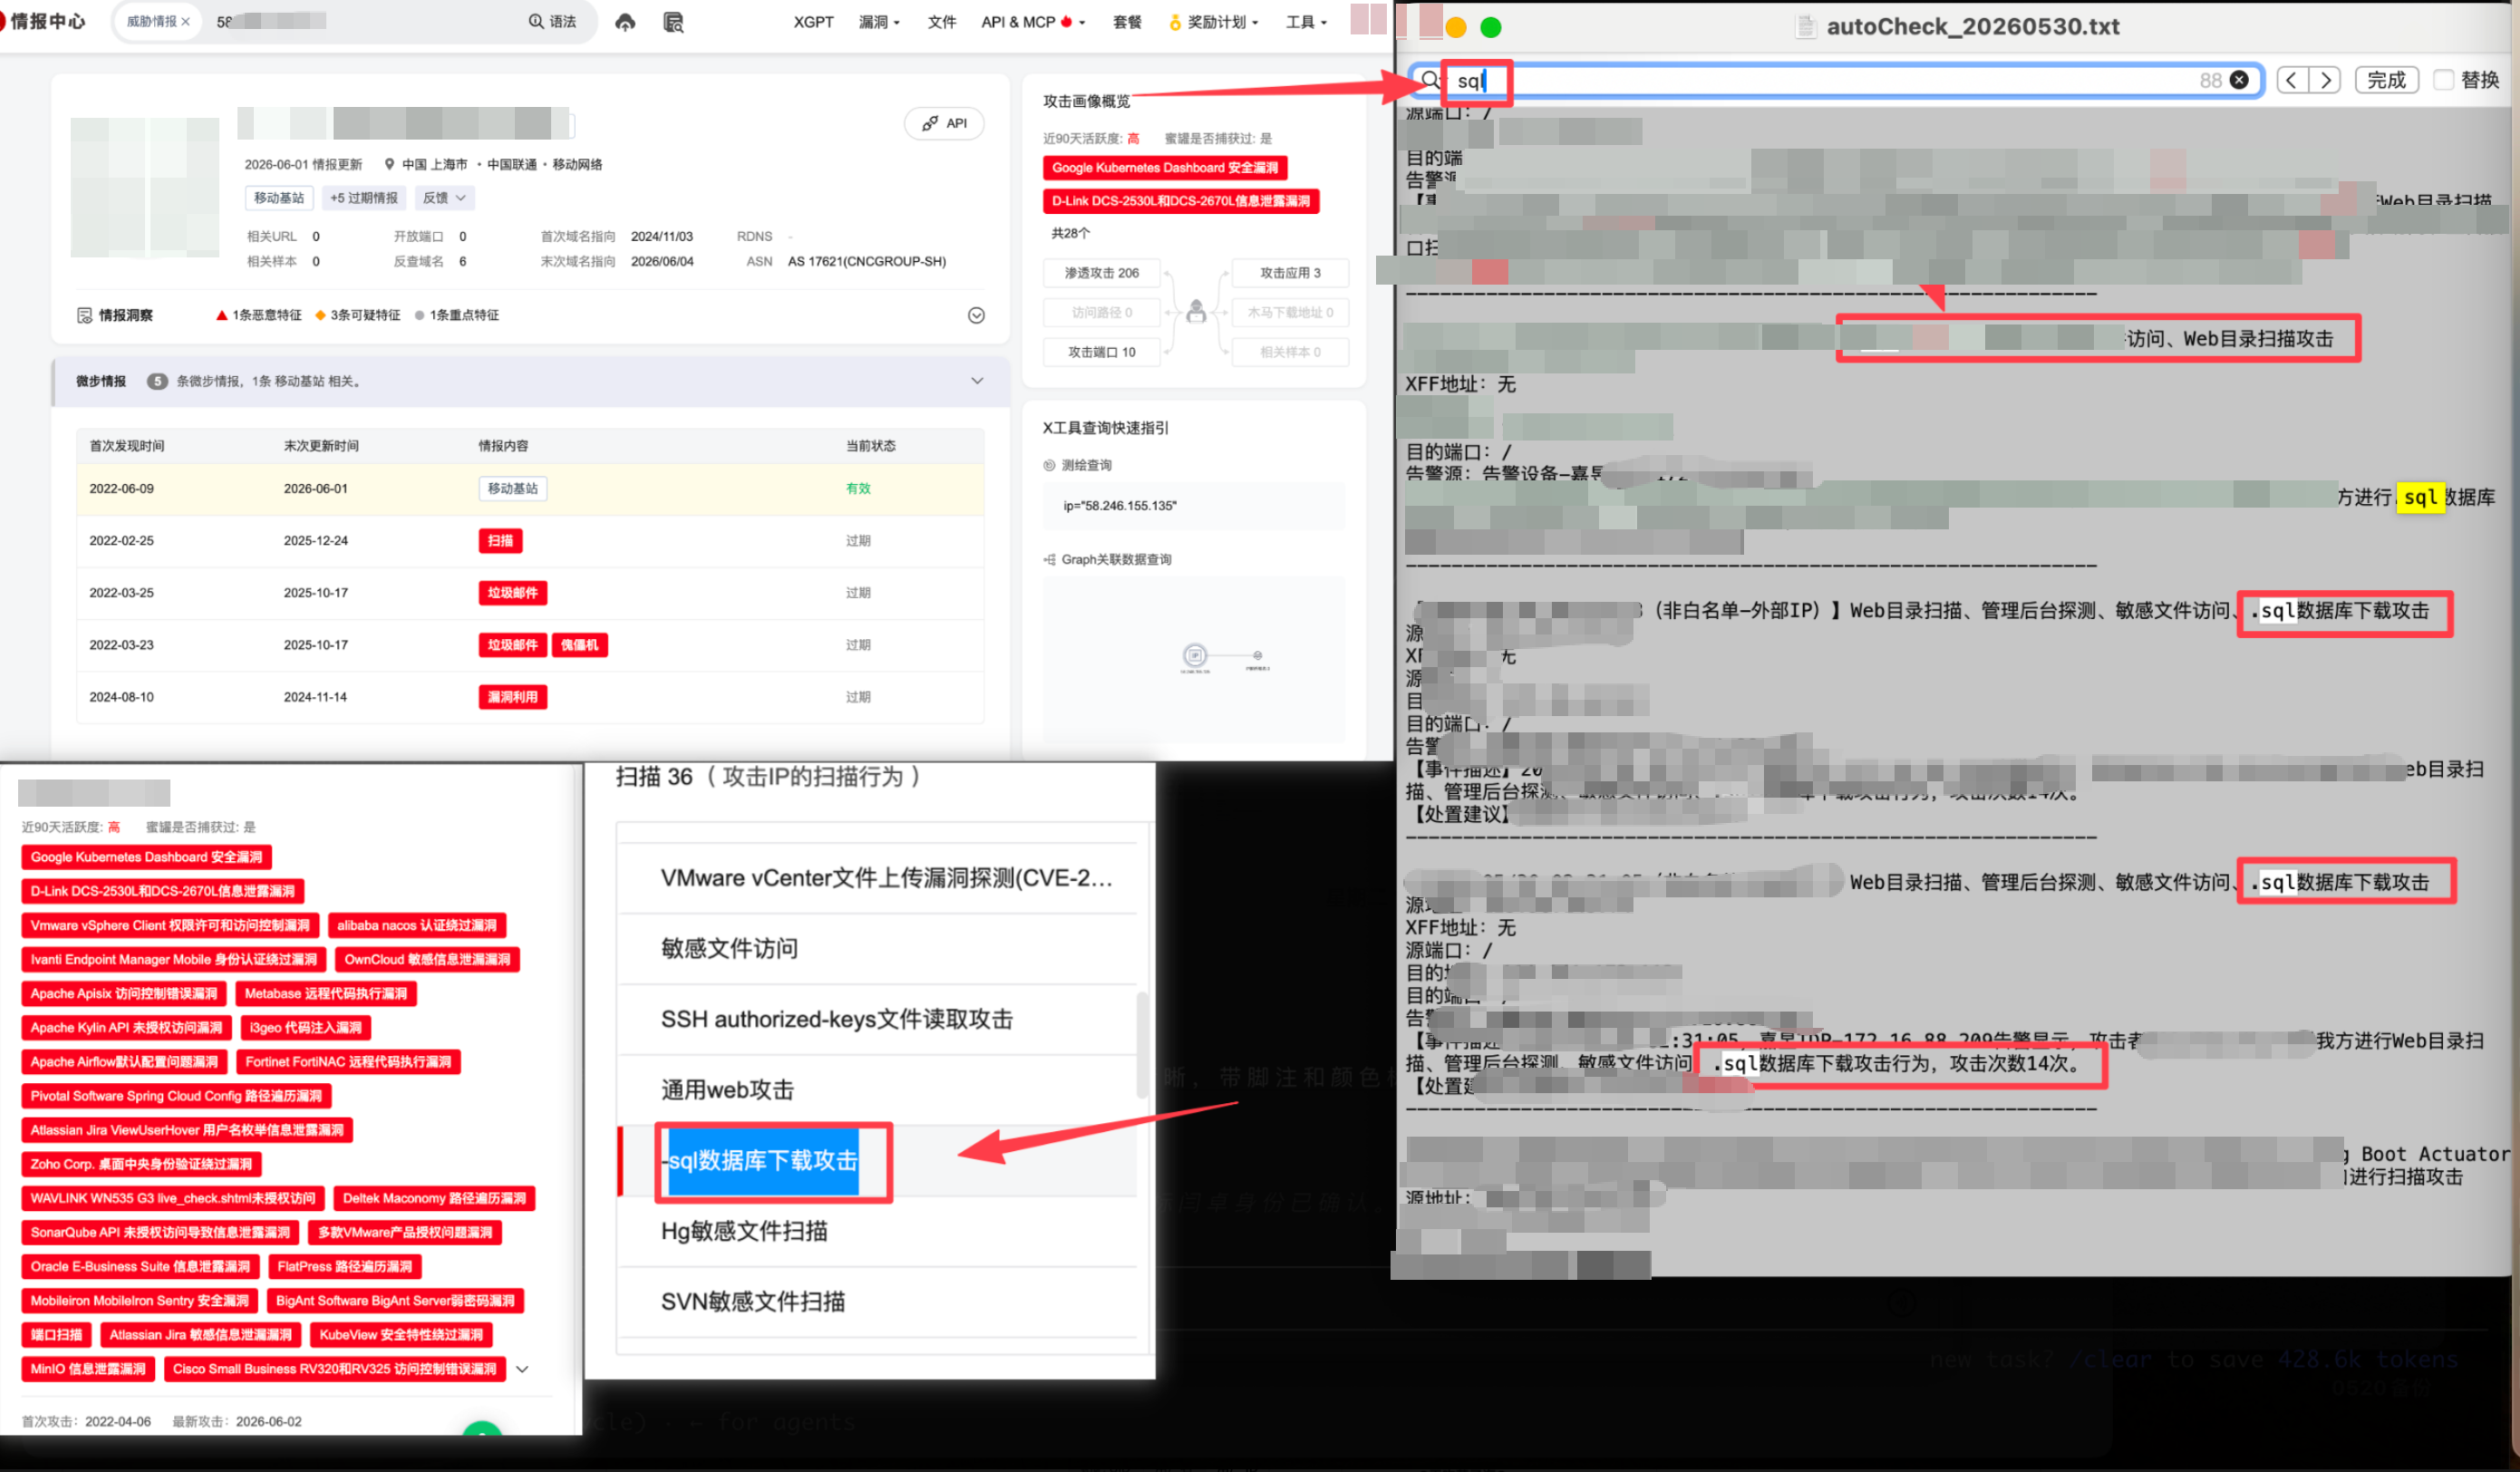
反查 IP 信息显示为移动基站,可能是通过手机热点共享网络等方式接入。
同时比对历史告警,攻击手法与 5.30 周六夜间遭受的大规模扫描攻击告警类型基本一致,推断大概率为同一人所为,或为主要攻击人员。
3. 贴吧历史记录翻出其大学归属
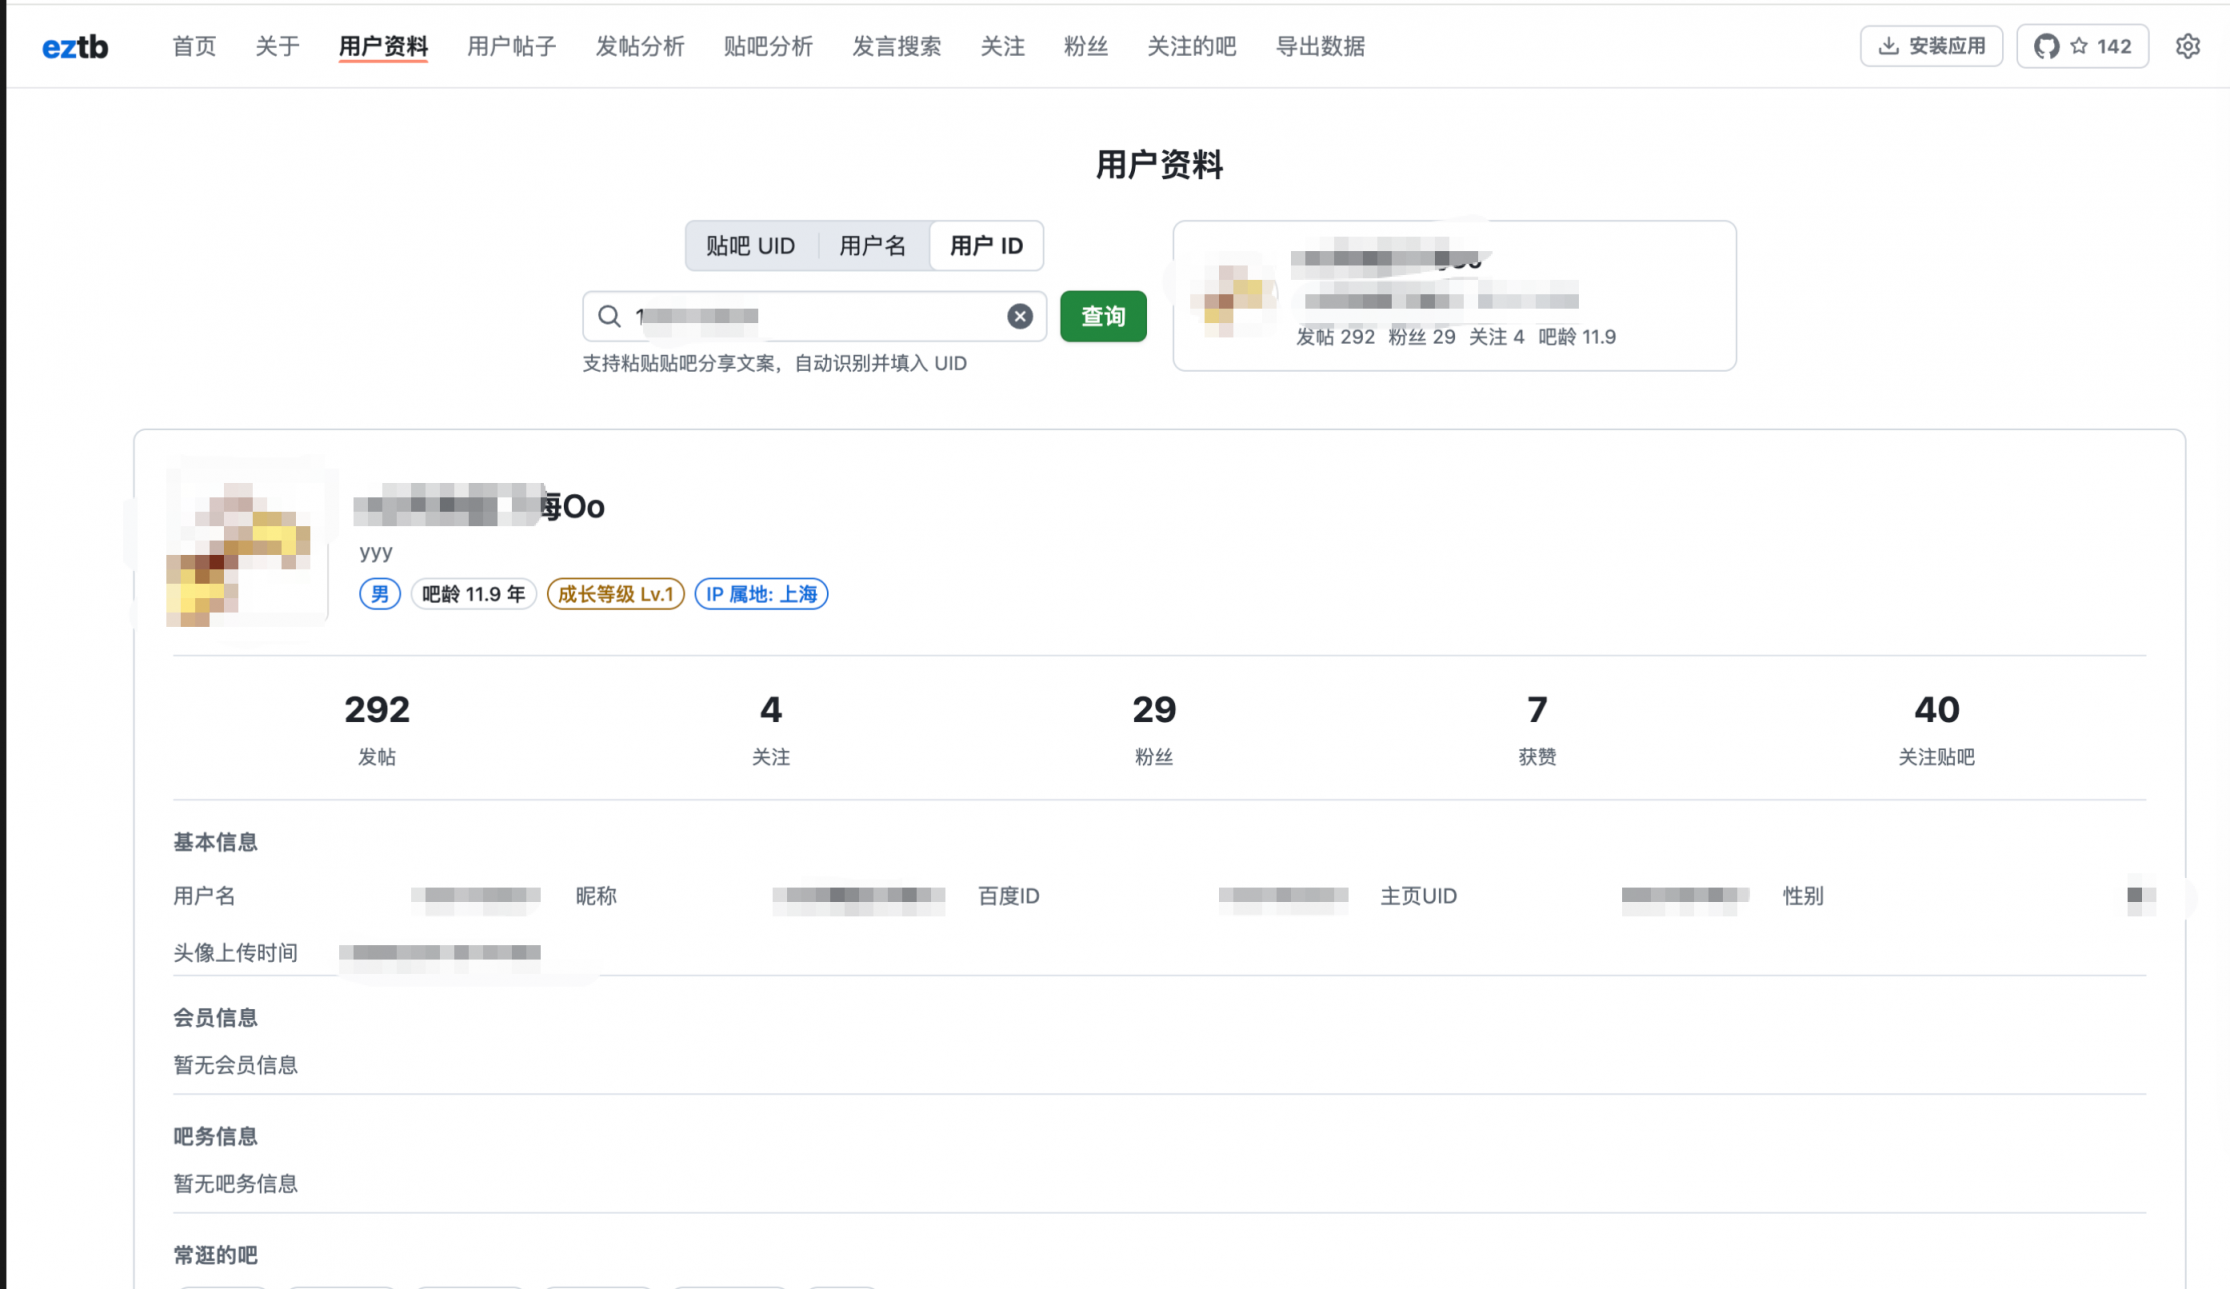
根据掌握的百度账号信息,翻翻其贴吧的历史发帖与关注列表,画像逐渐清晰:
- 约 2017 年 8 月开始活跃于某高校贴吧 → 大胆猜一下 为 2017 级新生
- 关注多个足球相关贴吧 → 兴趣特征
- 在校区贴吧持有等级头衔:
北苑 Lv3(对应该校东南校区南区宿舍)→ 直接暴露了具体宿舍区
4. IP地理位置 ≠ 籍贯所在
帖子 IP 和资料页均显示上海,一度误判为上海生源。后经其他信息源证实为山东。
发帖 IP 只代表发帖那一刻的物理位置,与籍贯、手机号归属地完全是三件事。
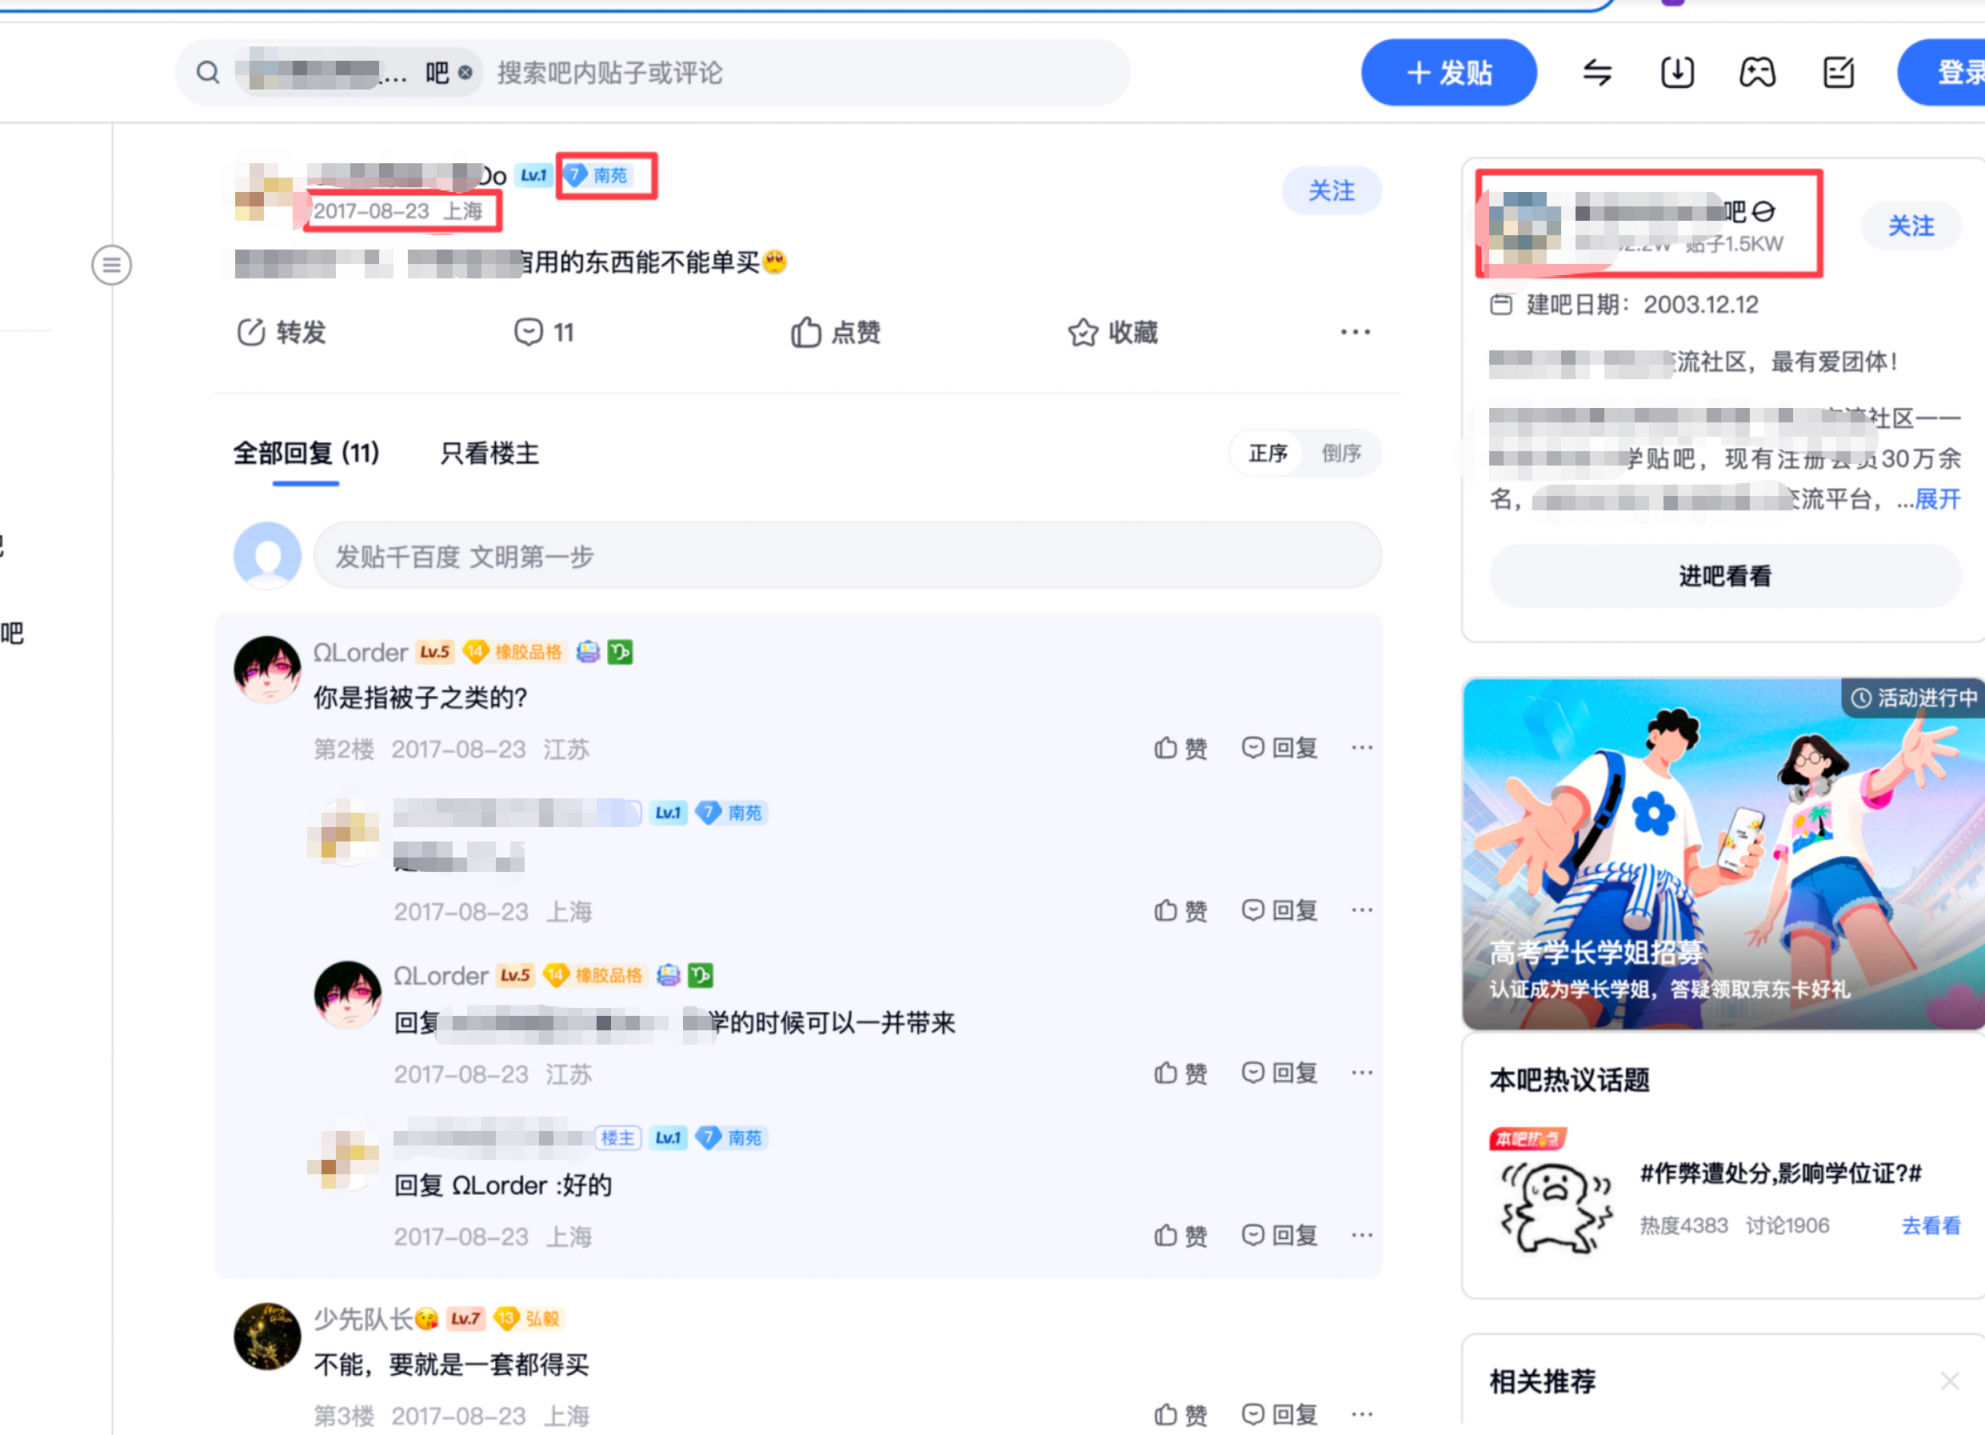
结合头衔信息,2017 年左右目标在校;现已毕业,结合 IP 分析当前应处在上海。
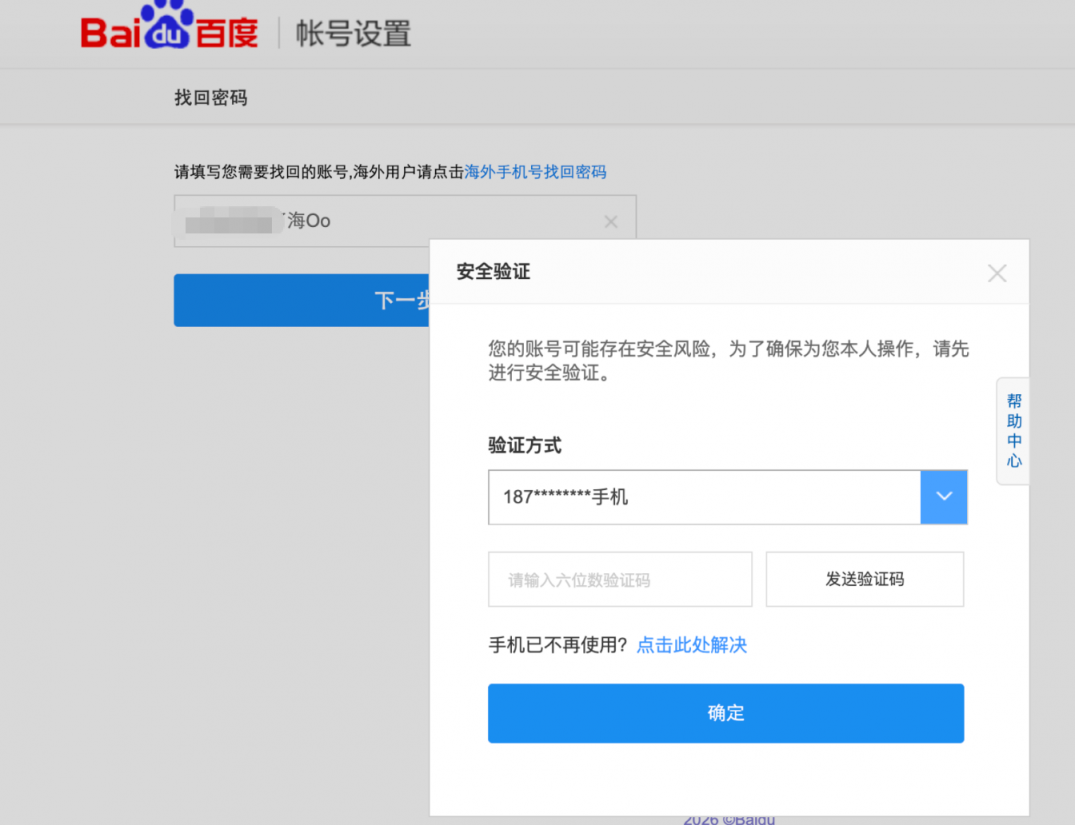
5. 找回密码 → 手机号掩码回显
通过贴吧找回密码流程反查绑定手机号,拿到脱敏回显:187++++++++。
虽然只暴露了极少的位数,但号段前三位足以锁定运营商与归属省份,也让后续的号码校验从"不可能"变成"可枚举验证"。
6. 同厂商产品横向检索
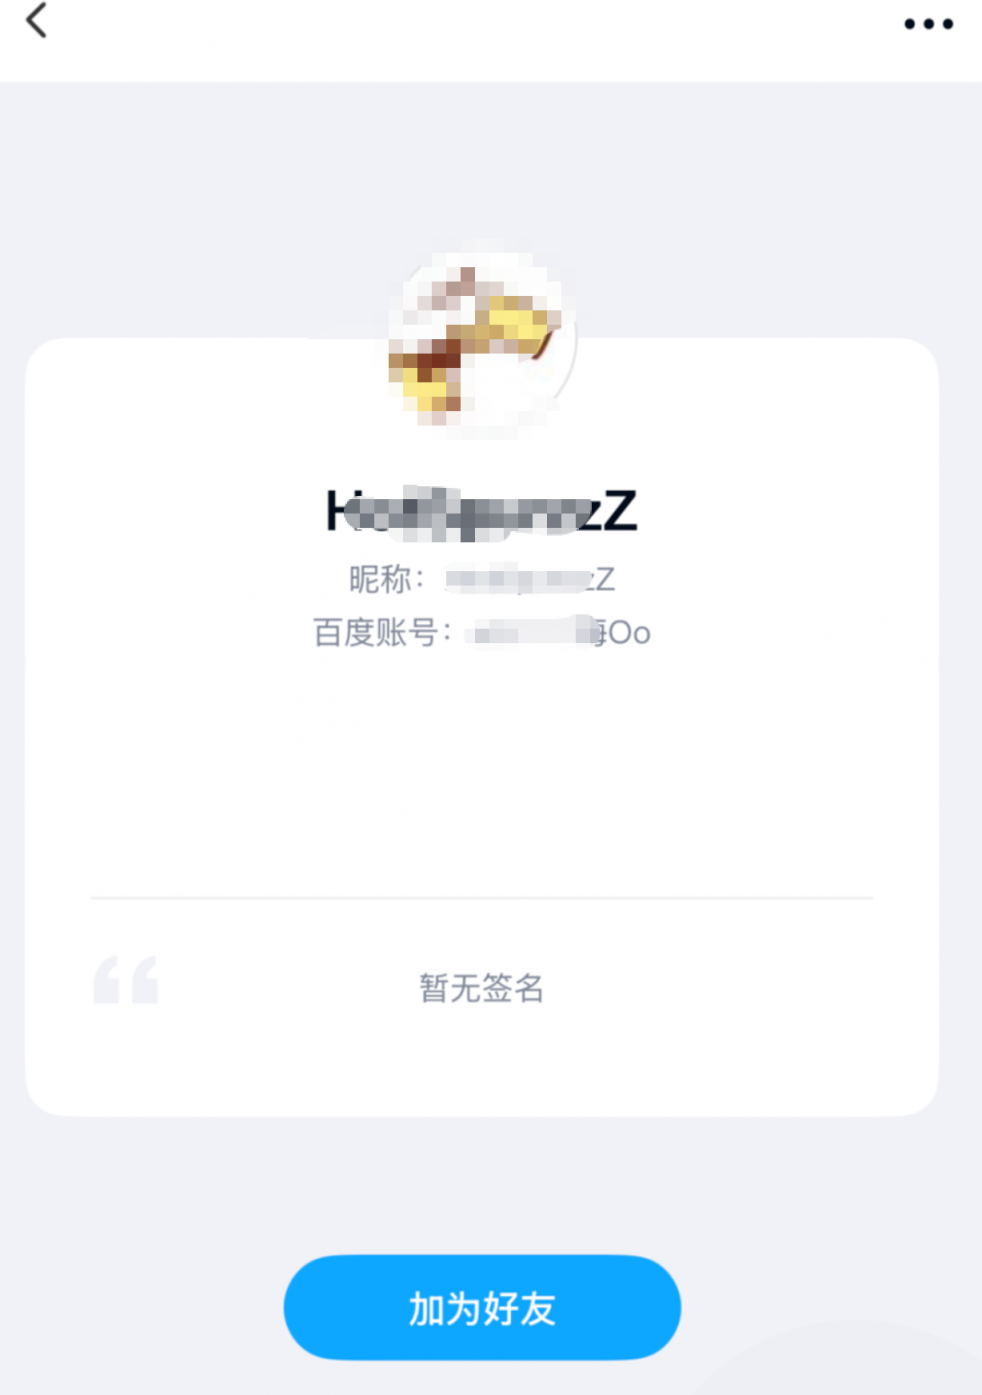
同一家公司旗下产品账号体系打通,但各产品展示的字段宽松程度不一样。
社交板块只能看到掩码昵称,换到百度网盘用"搜索好友",直接拿到完整昵称:
- 百度网盘昵称:
HxxxxxxxxzZ - 百度账号:
xxxxxxx海Oo
这个有辨识度的英文 ID,成了后续跨平台检索的核心关键词。
7. 学校官网继续信息挖掘 找到公众号
汇总已有信息,提取关键词,用 Google 高级语法深度检索文件,并结合学校官网检索。
奖学金公示 PDF:26 名 2017 级新生获奖名单,含班级、考生号、姓名、性别、专业、高考成绩。经比对不存在目标信息,187 号段全部测试后也不符合目标特征,此路暂时不通。
转折点在竞赛通报:2020 年全国大学生信息安全竞赛,xxxx-SEC 战队成员名单——4 人,且年级与前面推断完全吻合。
至此,范围从"某高校某年级数千人"骤降到个位数。
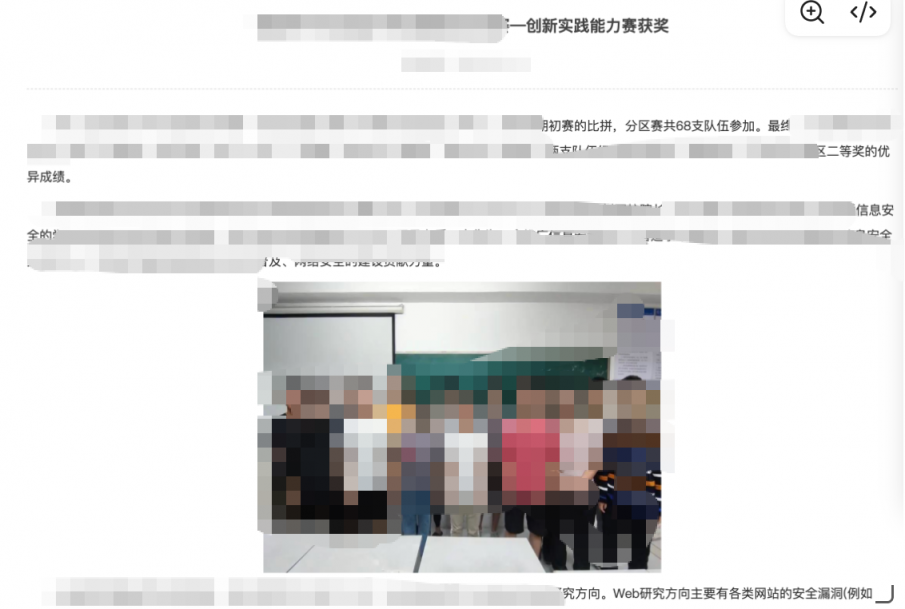
{left}高校官网的公开程度常常超出想象:公示名单、竞赛通报、毕业合影原图,全都可被搜索引擎索引。{/left}
8. 公众号获取更多价值信息 B站、吾爱破解
从官网 CTF 获奖页面得知存在信息安全兴趣小组,顺势检索其公众号。微信搜索 xx信安 公众号:2020 年 11 月注册,13 篇文章。
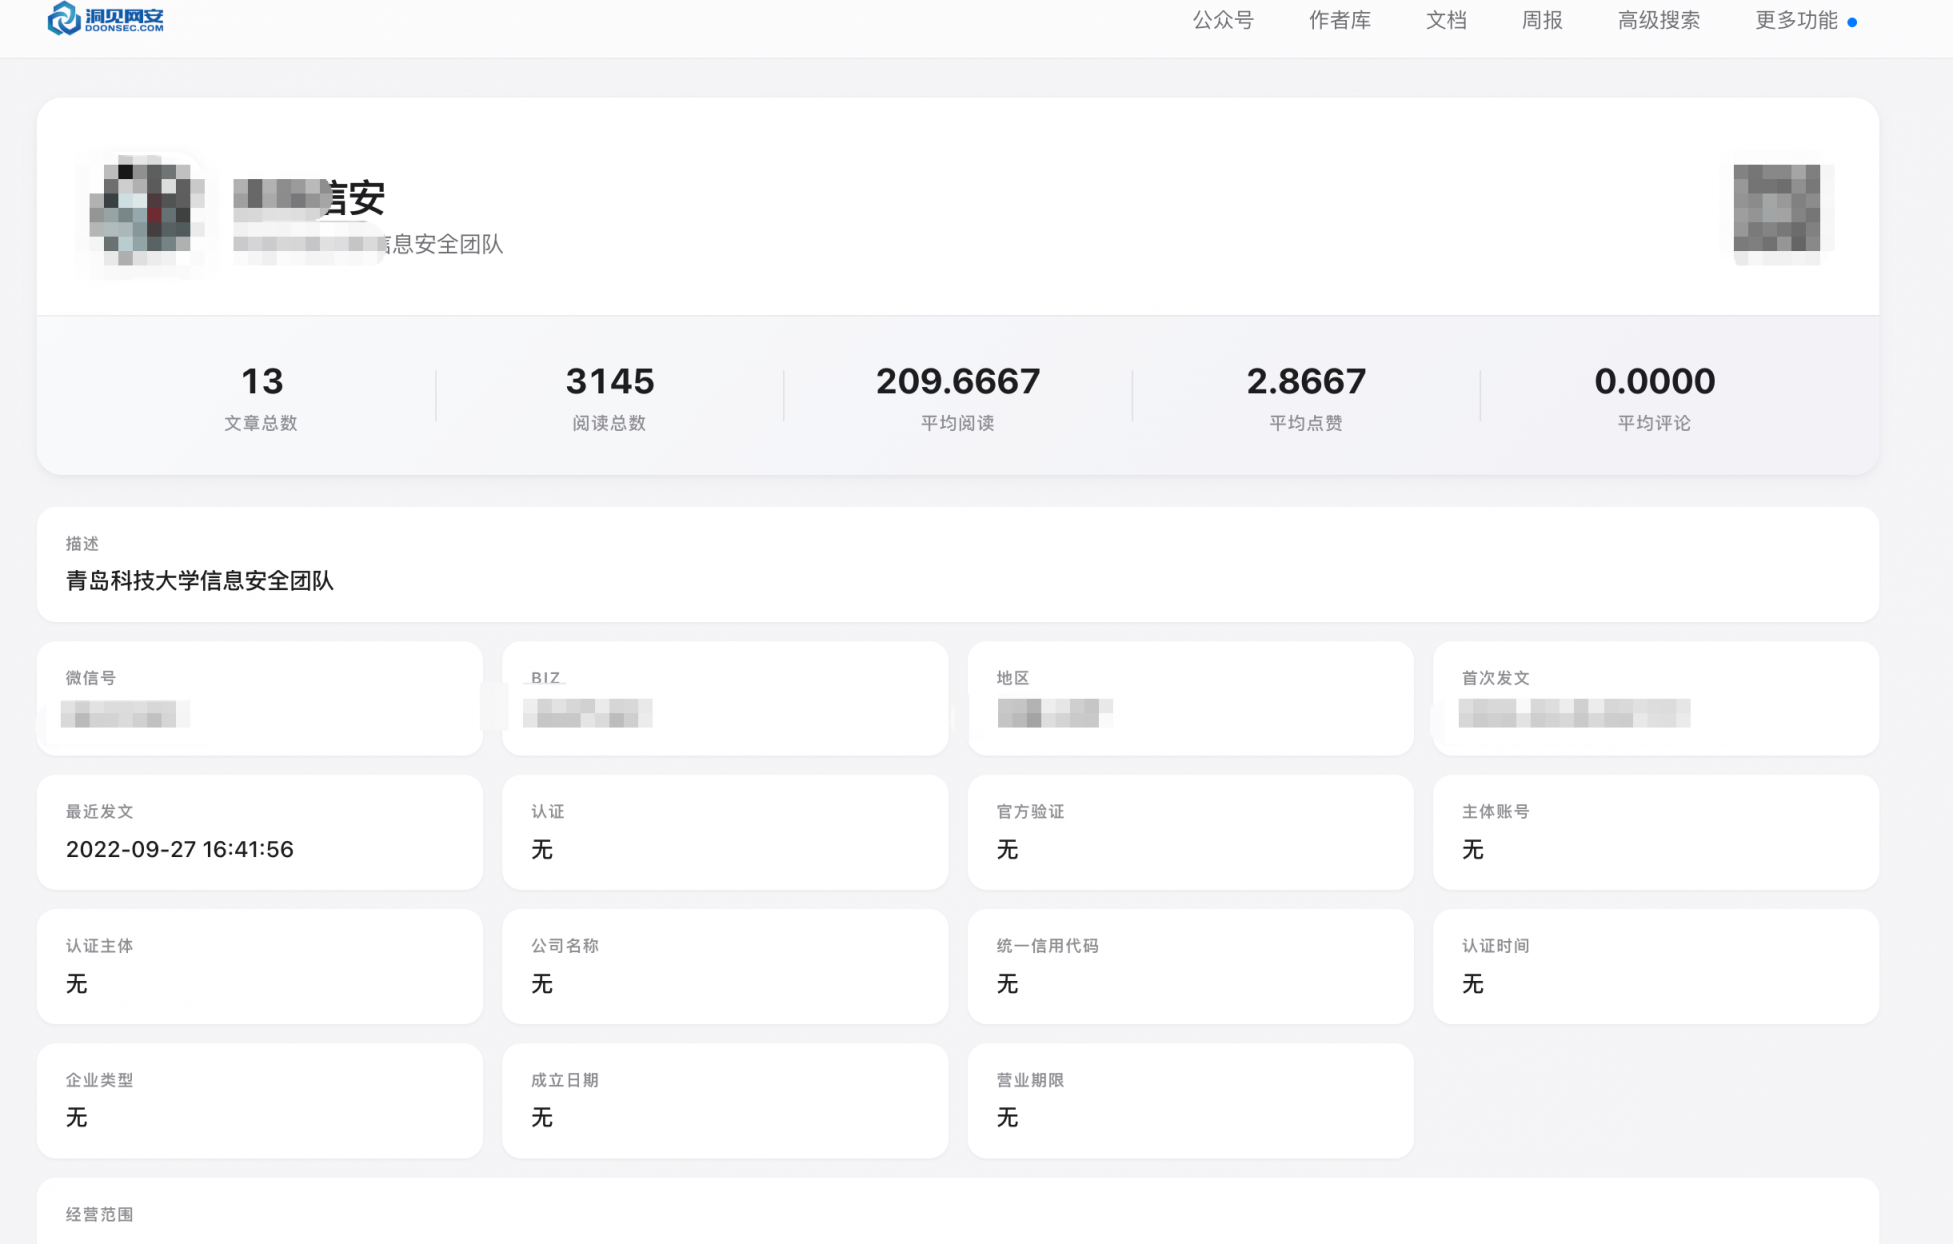
挨篇翻推文,收获如下:
带出了战队的代码仓库地址和 CTF 纳新 QQ 群号。
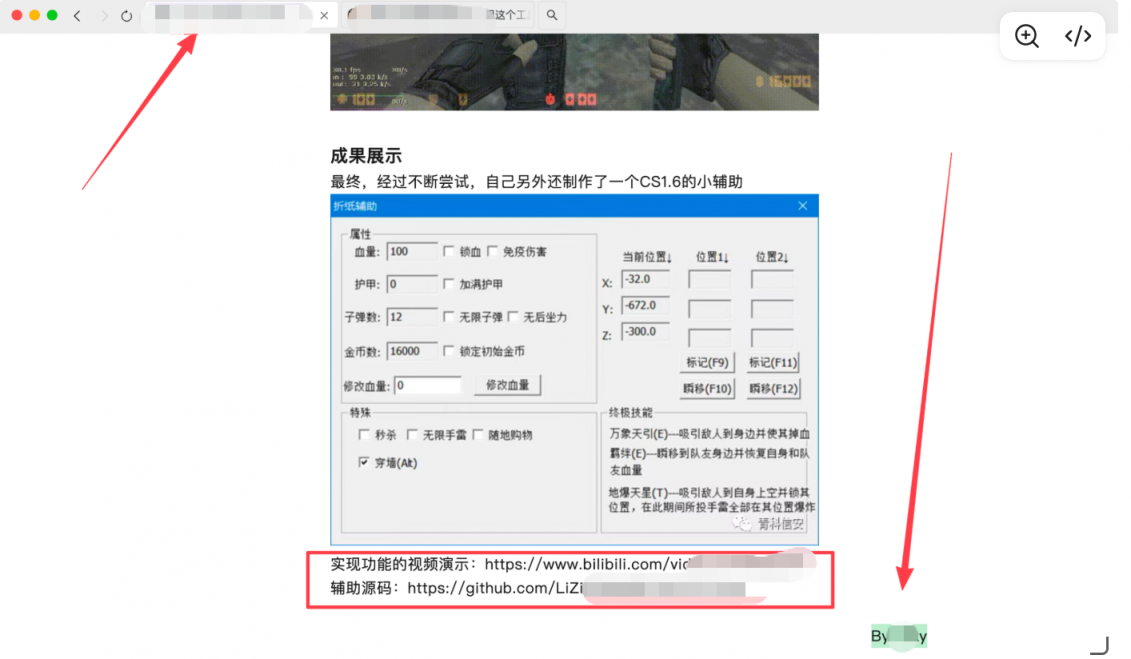
正文暴露 B 站链接、GitHub 地址,以及另一个成员 ID(
****ky)。访问其 GitHub 时发现已改过 ID,修改时间在 2021-01-16 之后。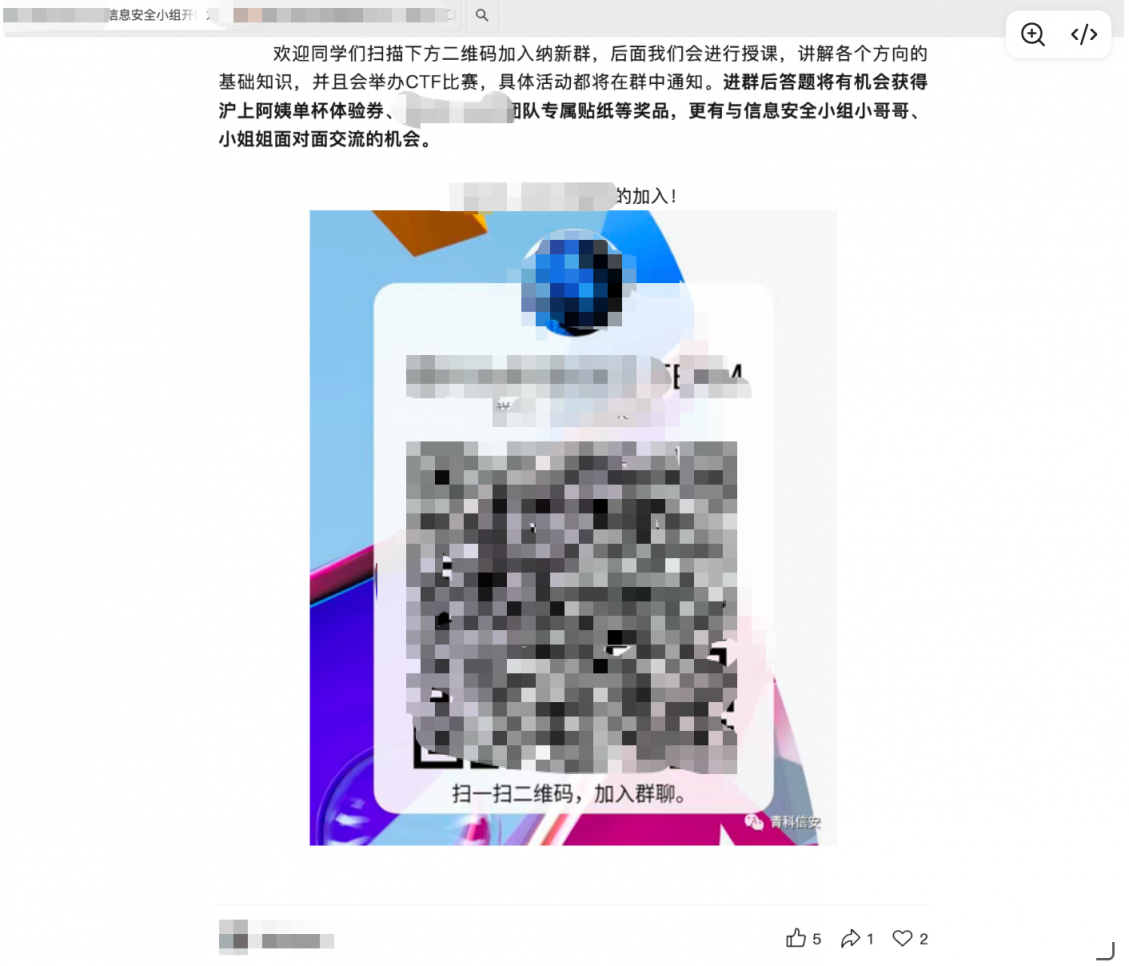
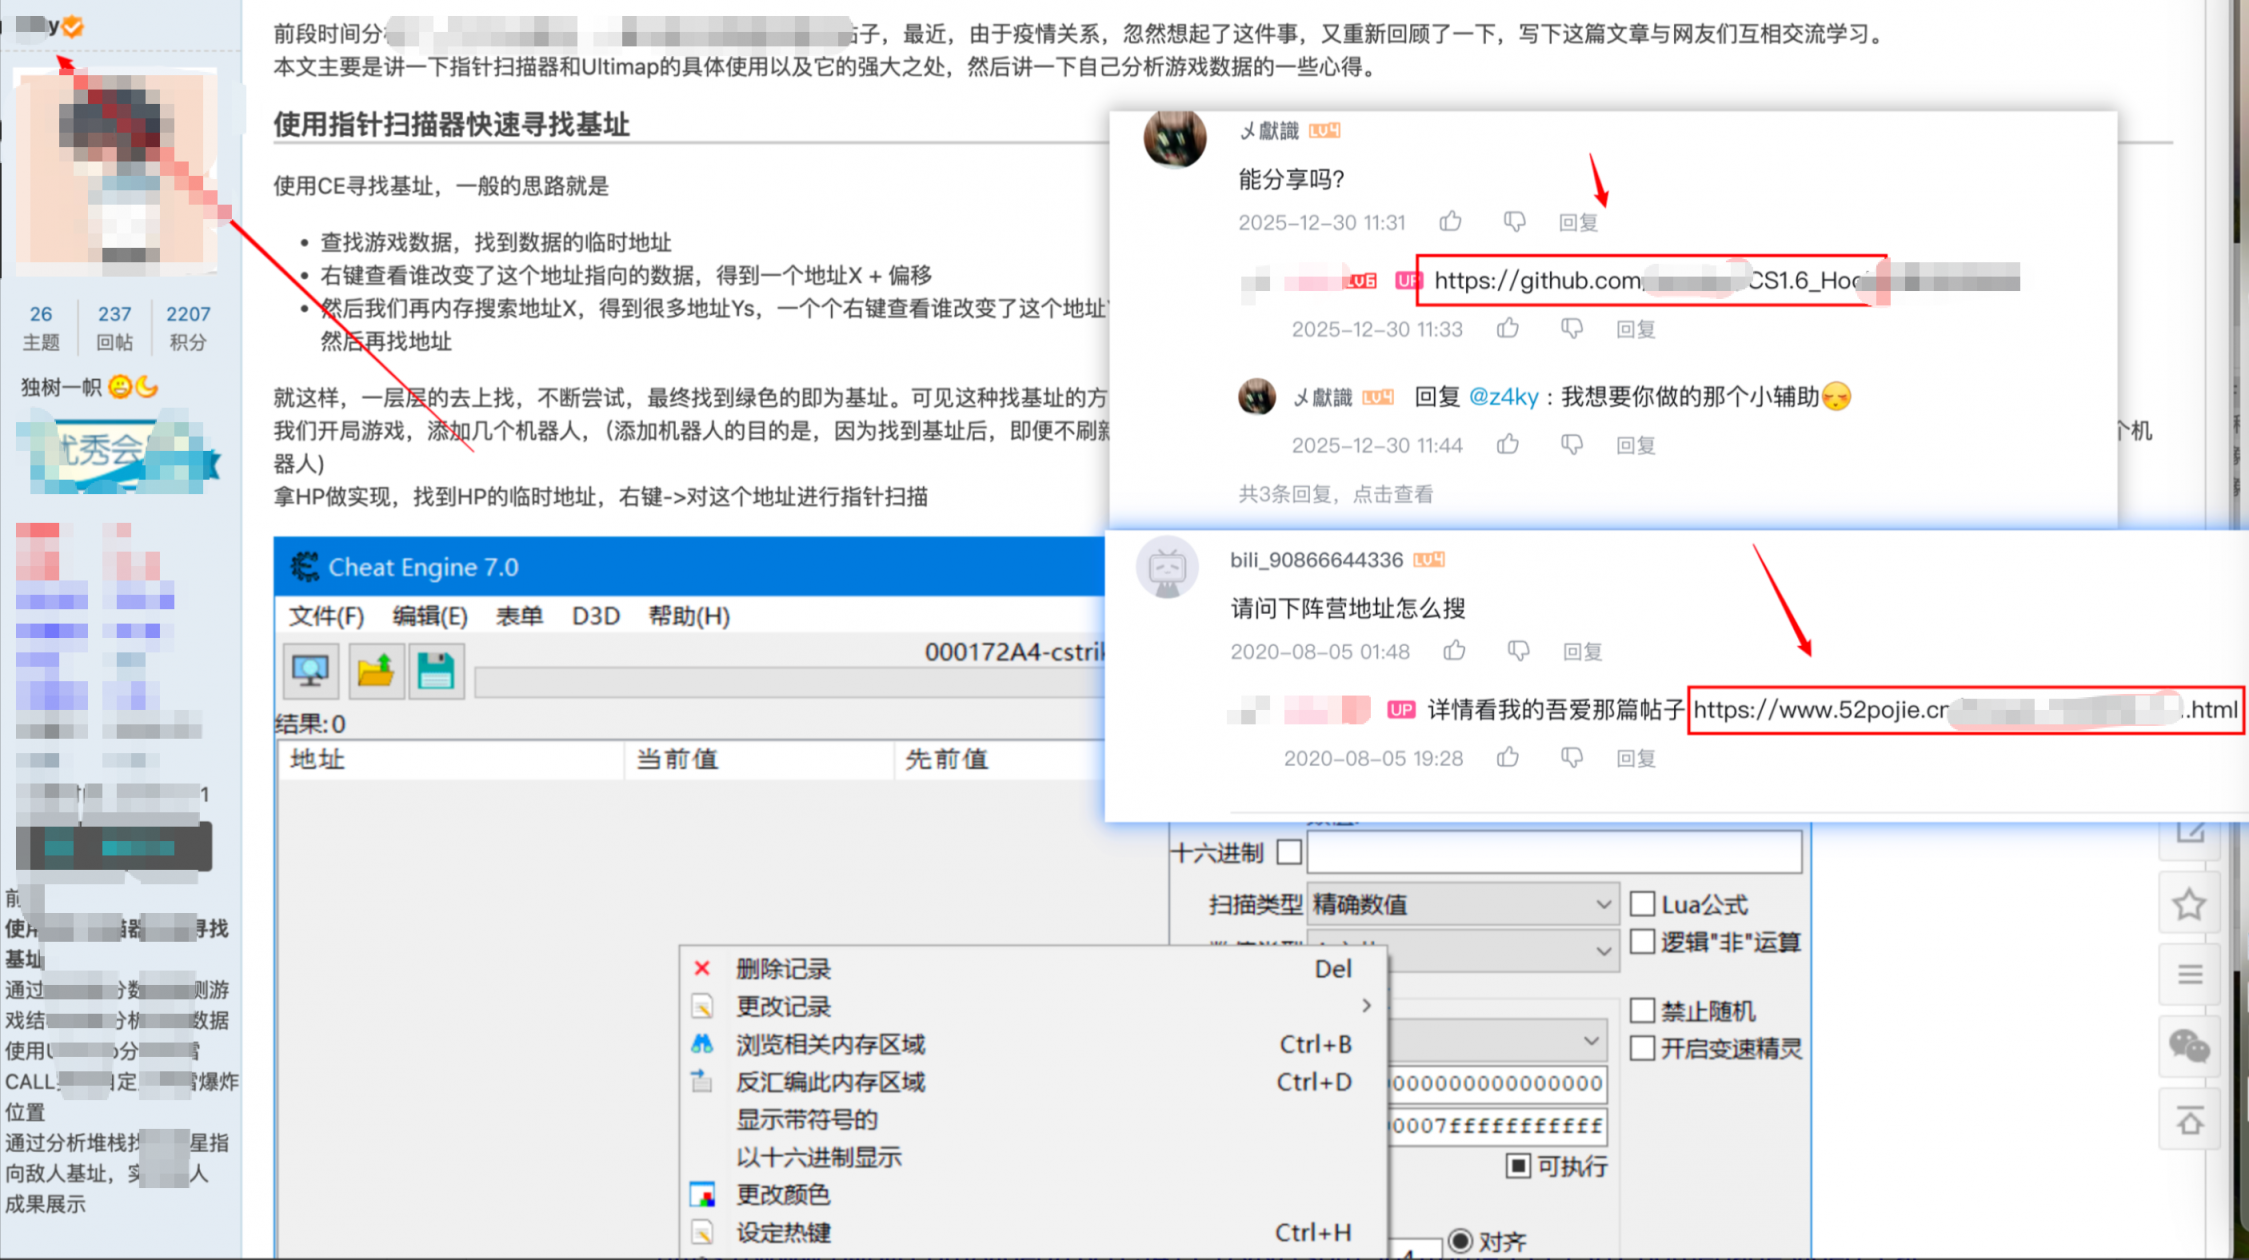
顺着 B 站链接过去,作者在自己视频的评论区里,回复网友时报出了吾爱破解论坛 ID。
9. 从队友身上打开缺口
目标本人藏得还行,但他的队友没藏。
战队核心成员之一(代号 xxxxy)的 GitHub 仓库 Lixxxxxxxx1/CS1.6_Hook 已重命名为 zxxxxxxxxy/CS1.6_Hook,说明该用户中途改过 ID。
其个人博客的友链页同时挂着两样东西:目标的 GitHub 博客地址,以及他自己的 CSDN 地址。先查 CSDN——该用户的 CSDN 用户名直接就是手机号。
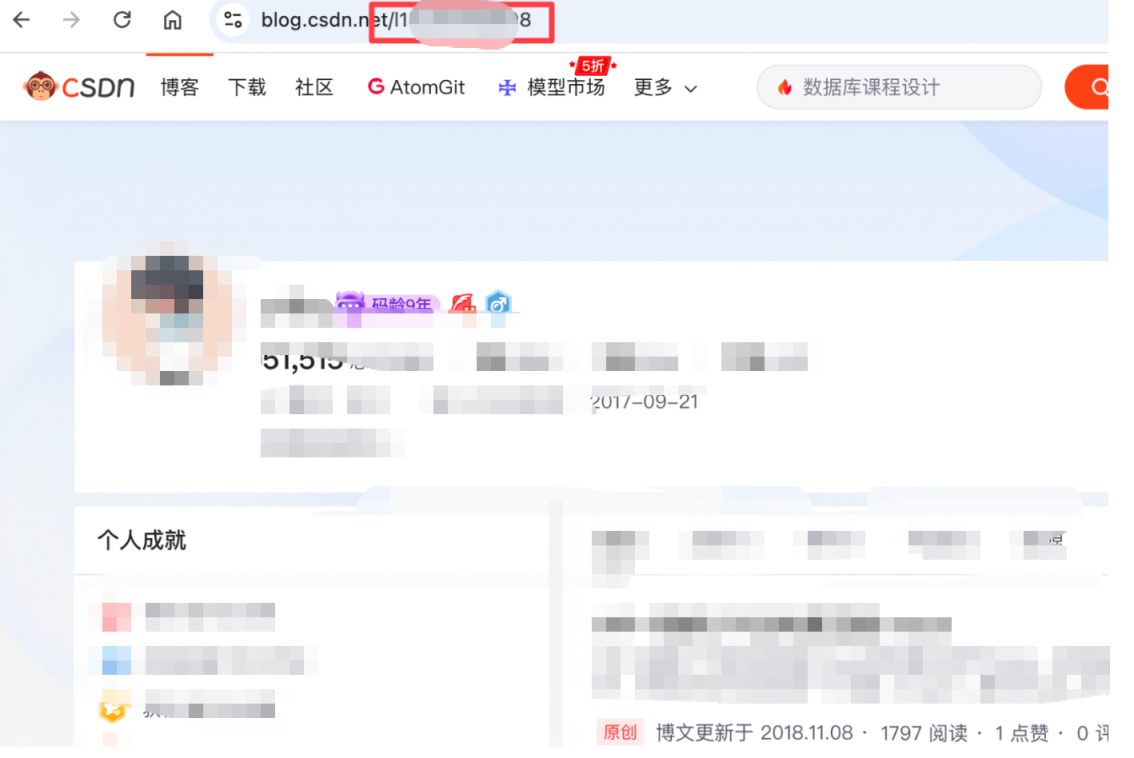
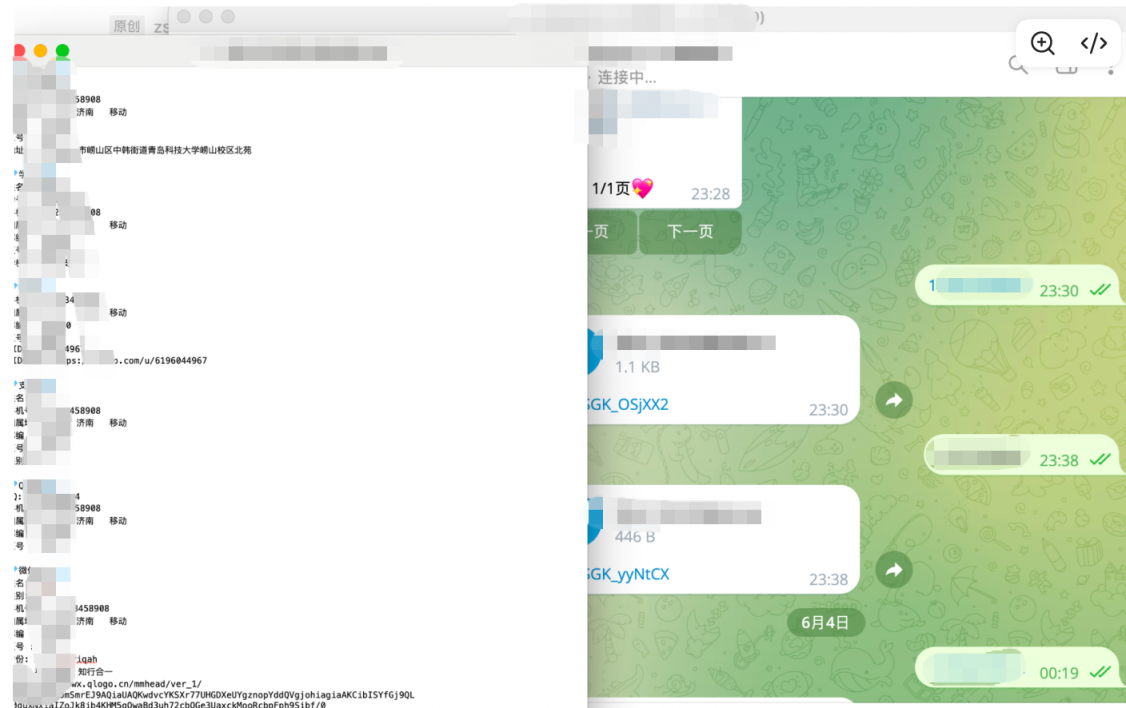
队友信息汇总如下(该成员为无关第三方,信息已全部脱敏):
| 项目 | 内容 |
|---|---|
| 姓名 | x某某 |
| 手机号 | 15xxxxxxxx8(山东济南移动) |
| 学号 | 17xxxxxxxx2 |
| 学校 | Xxxxxxx 大学 |
| 宿舍 | Xxxxxx 北苑 |
1xxxxxxxxx4 | |
| 微信 | 昵称 xxxxxxxy |
排除判定:152 号段非 187,头像也与目标贴吧头像不符 → 排除为目标本人,确认为战队队友。
10. 回到友链,锁定目标
继续挖这位队友的博客友链,目标浮出水面:
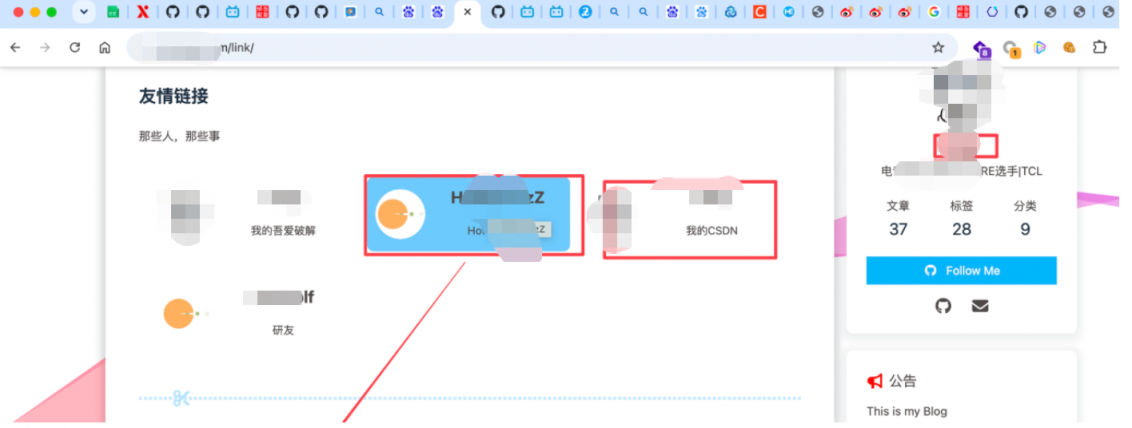
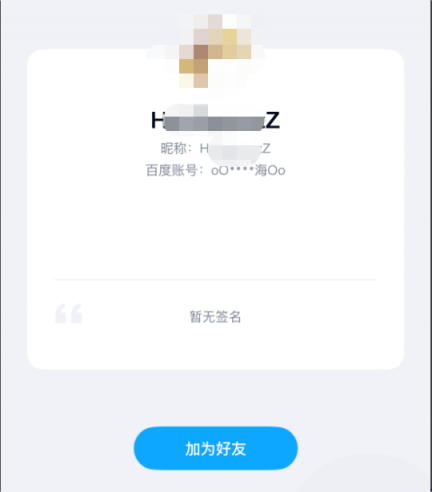
HxxxxxxxxzZ → hoxxxxxxxxzz.github.io,与第 6 步拿到的百度网盘昵称完全一致。
目标博客共 23 篇文章,方向为 Fuzzing / AFL / LLVM / 污点分析 / 符号执行——与演练中观察到的攻击手法高度吻合。
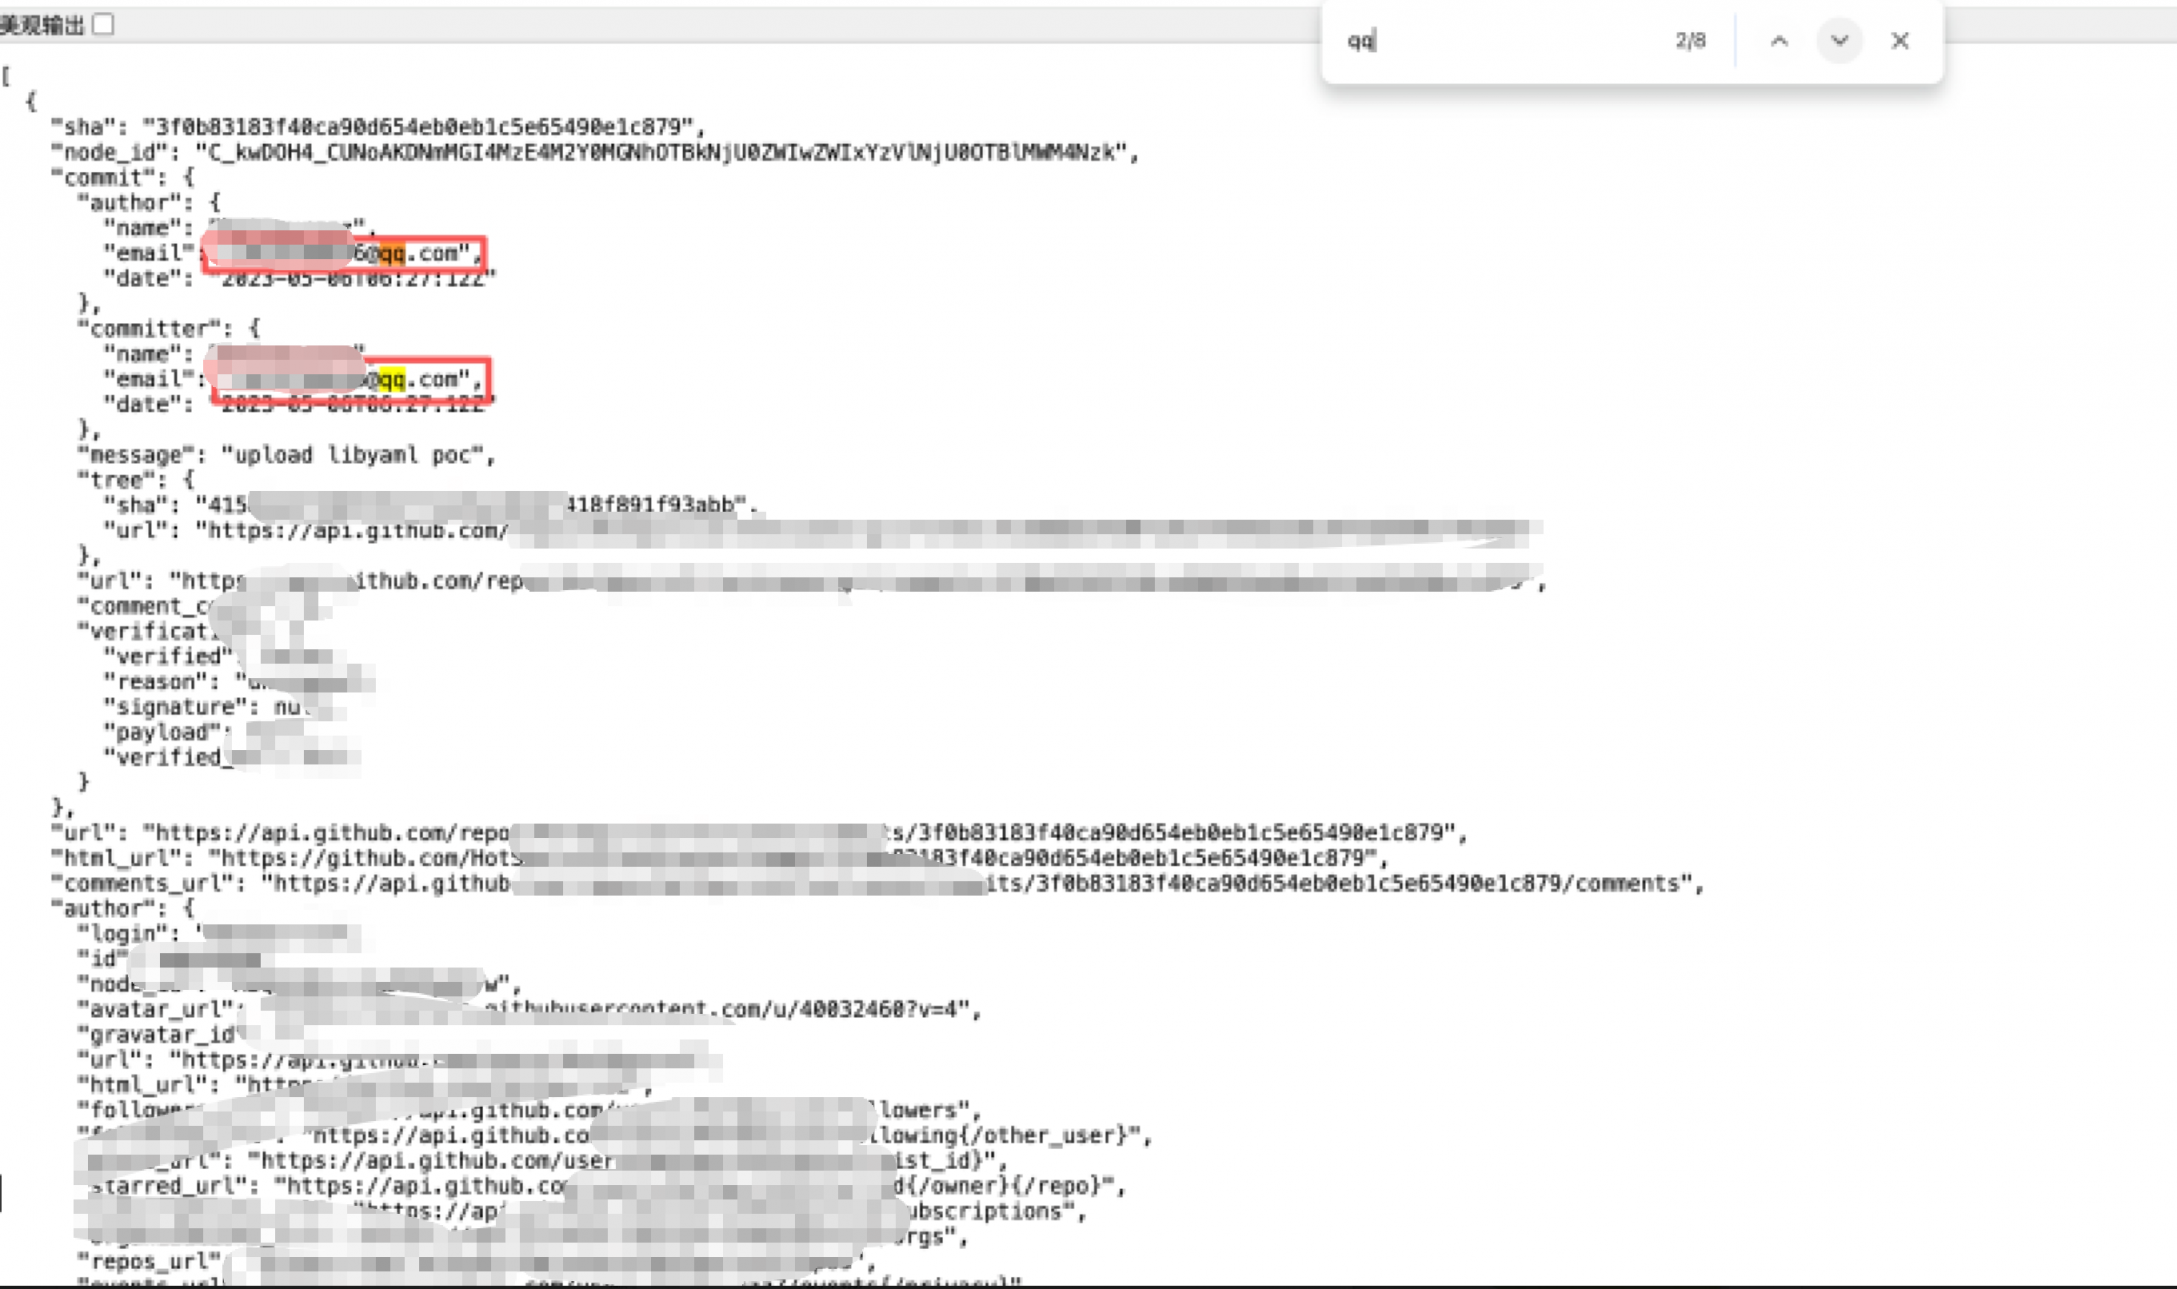
11. GitHub commit 泄露邮箱
拿到 GitHub 账号后,翻 commit 历史。
Git 的每一条 commit 都带 user.name 和 user.email,且跟着仓库永久留存。改 ID、删资料都救不回来。历史记录里同时出现了拼音实名格式的用户名和数字邮箱 —— 姓名与 QQ 号(1xxxxxxxxx6)一次到手。
12. 交叉验证
所有数据交叉比对一致:
HxxxxxxzZ == oOxxxxxxx了海Oo == 红队攻击者最后用百度网盘搜索好友,拿手机号 18xxxxxxx2 做了一次反向确认。
END
写在最后
攻防用账号与生活账号零交集;
不复用昵称、头像、签名;
敏感账号不绑定常用手机号。
git config user.email 用平台提供的 noreply 匿名邮箱;开启"阻止暴露邮箱的提交推送";
记住历史 commit 删不干净。
评论区、issue、群聊按正文标准对待;
截图发出前检查任务栏、书签栏、通知、路径;
不在公开内容里提具体学校 / 公司名。
定期搜一次自己的常用 ID,看能串出什么;
留意友链、互关、贡献者列表指向了谁;
提醒关系密切的人同样注意。


test